Le 18 novembre 2026, la CNIL a rendu publique une amende de 5 millions d’euros contre Macif Vie, qui gardait en clair les mots de passe de plus de 1,8 million de clients. Aucune fuite n’a été constatée. Mais si ce mot de passe vous sert ailleurs, changez-le aujourd’hui.
C’est la deuxième grosse amende de la CNIL en trois semaines, après les 7 millions d’euros infligés à la Fnac pour son appli. Cette fois, le sujet vous concerne même si vous n’avez jamais cliqué sur un bandeau cookies : il s’agit de la clé de votre espace client.
« En clair », concrètement
Un site sérieux ne garde jamais votre mot de passe tel quel. Il le passe dans une moulinette à sens unique (le hachage), et ne stocke que le résultat. Même un employé qui ouvre la base ne peut pas le relire.
Chez l’assureur, n’importe qui ayant accès aux bases pouvait lire les mots de passe, écrit la CNIL. La décision détaille le reste :
- plus de 1,8 million de mots de passe stockés en clair, avec en parallèle un hachage « obsolète » et sans sel (l’ingrédient qui empêche de retrouver les mots de passe courants) ;
- 730 289 d’entre eux recopiés aussi, en clair, dans une table de journalisation (le fichier qui garde la trace des connexions) ;
- un compte administrateur partagé entre huit personnes, qui ouvrait une base d’environ 1,3 million de clients ayant un contrat en cours ;
- des messages du formulaire de contact gardés depuis novembre 2010.
L’assureur ne conteste pas ces constats. Il souligne qu’aucun incident n’a compromis de données, et la CNIL répond que le manquement existe « peu important que cette vulnérabilité ait été exploitée ou non ». Le rapporteur réclamait 9 millions d’euros, puis 7 millions. La formation restreinte a retenu 5 millions.
Notre calcul : 2,78 € par mot de passe, et 850 jours d’attente
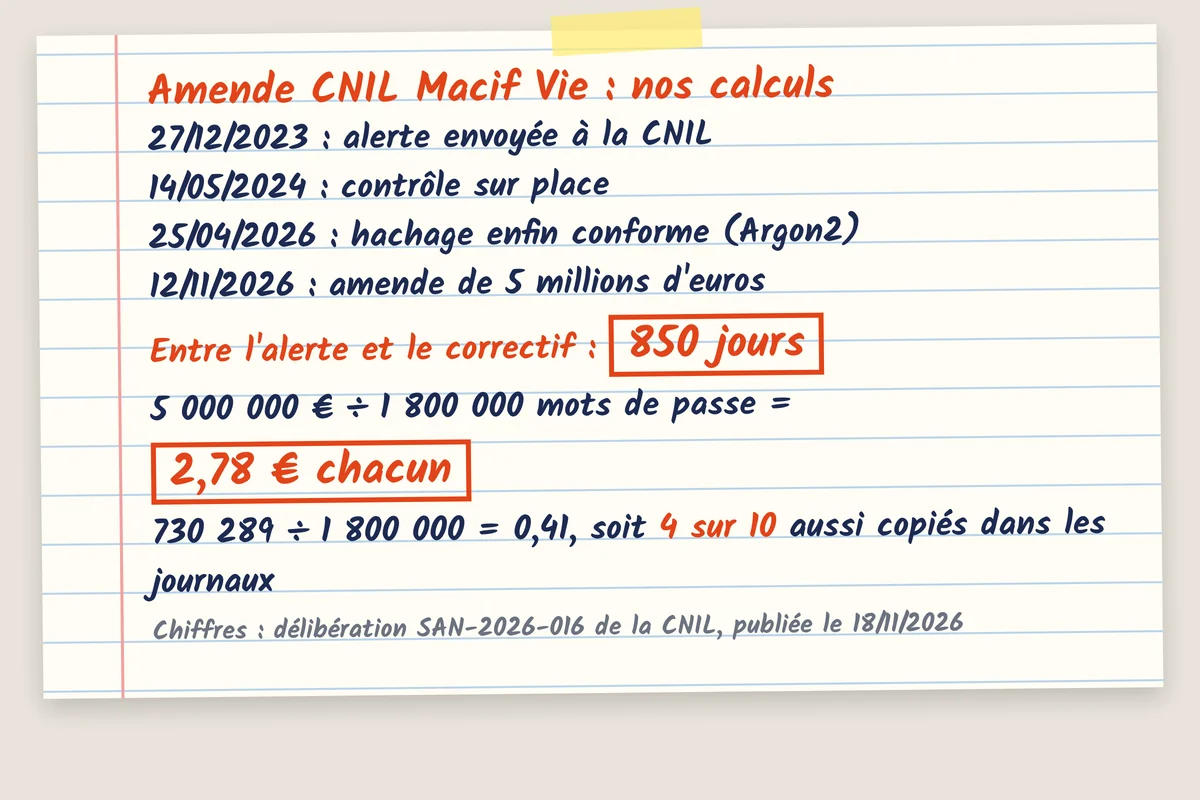
Le calcul : 5 000 000 € ÷ 1 800 000 mots de passe = 2,78 € par mot de passe exposé. Comme la CNIL parle de « plus de » 1,8 million, le montant réel par compte est un peu plus bas.
Le chiffre qui pique le plus, c’est la durée. La CNIL reçoit l’alerte le 27 décembre 2023. Le hachage conforme aux règles de l’art (Argon2) n’arrive que le 25 avril 2026, après le rapport de sanction. Entre les deux : 850 jours. Un premier correctif annoncé en juillet 2024 utilisait lui aussi une fonction jugée obsolète.
Vous êtes client : trois gestes, dans cet ordre
- Changez ce mot de passe partout où vous l’avez réutilisé, messagerie en tête. C’est elle qui permet de réinitialiser tous vos autres comptes. La CNIL le conseille elle-même dans ses recommandations : après une compromission, on change aussi les mots de passe utilisés ailleurs.
- Changez-le aussi sur l’espace client Macif. Depuis avril 2026, le nouveau sera stocké correctement. Prenez-en un neuf, long et unique, avec notre générateur de mot de passe gratuit.
- Méfiez-vous des messages qui surfent sur l’affaire. Un SMS ou un e-mail « sécurité Macif » avec un lien pour « réinitialiser votre compte » se traite comme les faux SMS qui imitent un service connu : on ne clique pas, on passe par l’appli ou le site tapé à la main.
Comptez 10 minutes pour les trois.
Le chemin de traverse : retrouver vos mots de passe recyclés en 2 minutes
Le plus dur, c’est de se souvenir où l’on a recopié ce fameux mot de passe. Votre téléphone le sait souvent mieux que vous, gratuitement :
- Sur Android ou Chrome : passwords.google.com, carte « Check-up Mots de passe », puis « Vérifier les mots de passe ». Google liste les mots de passe réutilisés, faibles ou trouvés dans des fuites.
- Sur iPhone : Réglages, Apps, Mots de passe, activez la détection des mots de passe compromis. Ouvrez ensuite l’app Mots de passe, catégorie « Sécurité » : les doublons y sont signalés.
La limite, franchement : ces outils ne voient que les mots de passe enregistrés dans le gestionnaire. Celui que vous tapez de tête sur trois sites leur échappe. Pour vérifier la solidité du remplaçant, passez-le dans notre test de mot de passe.
Sources
- Conservation des mots de passe clients en clair : la CNIL prononce une sanction de 5 millions d’euros, CNIL, publié le 18 novembre 2026, consulté le 19 novembre 2026.
- Délibération SAN-2026-016 du 12 novembre 2026, formation restreinte de la CNIL, Légifrance, consultée le 19 novembre 2026 (nombre de mots de passe, compte partagé, dates, montants proposés).
- Confirmation de la Macif à BFM Tech, 18 novembre 2026, reprise par Siècle Digital le même jour.
- La CNIL sanctionne Macif Vie à hauteur de 5 millions d’euros pour des mots de passe en clair, Next, 18 novembre 2026.
- Mots de passe : recommandations pour maîtriser sa sécurité, CNIL, consulté le 19 novembre 2026.
- Check-up Mots de passe de Google, Presse-citron, et guide de l’app Mots de passe d’iOS 18, Blog du Modérateur, consultés le 19 novembre 2026.